Malware dans un pilote Geekom : comment vérifier votre mini-PC en 10 minutes

📌 L’essentiel à retenir
Un fichier détecté comme malveillant a bien été hébergé sur le site officiel de Geekom, dans une archive de pilotes couvrant six mini-PC AMD : A7, A8, AE7, AE8, AX7 Pro et AX8 Pro. Aucune machine n’est infectée d’usine, il fallait télécharger l’archive et lancer l’exécutable du dossier 3_LAN. Cherchez Install_PCIE_Win11 dans vos téléchargements et regardez sa taille : 5 282 Ko, c’est la version signalée, 5 021 Ko la version propre. Si vous l’avez lancé : analyse complète, mots de passe changés depuis un autre appareil, réinstallation de Windows.
Je teste des mini-PC Geekom depuis des années, il y en a un sur mon bureau au moment où j’écris ces lignes, et je vais donc être direct : un fichier détecté comme malveillant a bien été hébergé sur le site officiel de Geekom, dans une archive de pilotes proposée au téléchargement pour six modèles AMD.
La bonne nouvelle, c’est qu’aucune machine n’est infectée d’usine : il fallait aller chercher le fichier soi-même et le lancer. La mauvaise, c’est que ses empreintes traînent dans les bases antivirus depuis décembre 2024, et qu’un installeur de pilote s’exécute avec les droits administrateur. Voici comment savoir si vous êtes concerné, quoi faire si vous avez cliqué, et surtout la méthode pour contrôler n’importe quel pilote avant de l’installer.
Ce qui s’est passé, dans l’ordre
L’affaire part d’un signalement sur Reddit, relayé le 15 août 2026 par VideoCardz et le site allemand Igor’s Lab. Des utilisateurs constatent que leur antivirus se déclenche sur un fichier récupéré dans une archive de pilotes téléchargée depuis le support Geekom.
L’archive s’appelle A7-A8-AE7-AE8-AX7Pro-AX8Pro_NUCRB02_drive.zip. Le fichier incriminé se trouve dans le sous-dossier 3_LAN, celui du pilote réseau, et porte le nom Install_PCIE_Win11_11.10.0720.2022_11222022.exe. Retenez ce nom, c’est lui que vous allez chercher tout à l’heure.
Geekom a publié un avis officiel le 17 août 2026. Le constructeur y reconnaît le problème et l’explique par une bourde d’organisation : le fichier était hébergé sur une ancienne page de support qui n’était plus accessible depuis la navigation du site, mais qui restait indexée par les moteurs de recherche. Selon Geekom, cette ressource aurait dû disparaître lors de la migration vers le nouveau système de support. Le constructeur affirme que ni le matériel ni le Windows préinstallé ne sont concernés, et annonce la suppression des fichiers et des pages obsolètes.
Traduction : personne n’a piégé la chaîne de production. Une vieille page oubliée est restée en ligne, Google a continué de la servir, et des gens ont téléchargé dessus pendant des mois.
Êtes-vous concerné ? Il faut cocher les trois cases
Beaucoup de propriétaires de mini-PC vont s’inquiéter pour rien. Pour être exposé, il faut réunir trois conditions, pas une.
- Posséder un des six modèles concernés : A7, A8, AE7, AE8, AX7 Pro ou AX8 Pro. Ce sont les seuls que couvre l’archive signalée.
- Avoir téléchargé l’archive de pilotes à la main depuis le site de Geekom, généralement après une réinstallation de Windows ou pour régler un souci de réseau.
- Avoir lancé l’exécutable du dossier
3_LAN. Une archive posée dans le dossier Téléchargements et jamais ouverte ne fait rien du tout.
Si vous avez acheté votre machine avec Windows préinstallé et que vous n’avez jamais touché aux pilotes, vous n’avez rien à faire. C’est le cas de l’immense majorité des acheteurs.
Ce qui me concerne directement, parce que j’ai testé ces machines : le Geekom A8 figure dans la liste des six. Le A9 Max, le A6, l’A5 Pro et l’IT15 passés sur le banc n’y sont pas : ils ne partagent pas cette archive. Ça ne les dispense pas du contrôle décrit plus bas, ça veut juste dire qu’aucun signalement ne les vise à ce jour.
Vrai malware ou faux positif ?
C’est la question qui fâche, et la réponse honnête est nuancée.
Du côté des détections, ce n’est pas un moteur isolé qui tousse. VirusTotal, FileScan.IO et MetaDefender remontent des résultats concordants, et la plateforme YARAify identifie deux signatures : Malware.Agentb et Win.Trojan.Asruex.
Asruex n’est pas un inconnu. C’est une porte dérobée (backdoor en anglais) repérée pour la première fois en 2015, associée au groupe DarkHotel, capable de télécharger et d’exécuter des fichiers, de charger des bibliothèques et de modifier la base de registre. Surtout, une de ses variantes est un infecteur de fichiers : elle ne se contente pas de s’installer, elle injecte son code dans des exécutables sains qui traînent sur la machine.
Et c’est là que le détail le plus parlant apparaît. Deux variantes du même installeur circulent : une de 5 021 Ko, propre, et une de 5 282 Ko, signalée. Environ 260 Ko d’écart entre deux fichiers censés être identiques. Ce n’est pas la signature d’un faux positif, c’est exactement ce que produit un infecteur de fichiers qui greffe sa charge sur un exécutable existant. Ajoutez les empreintes qui remontent à décembre 2024, et le scénario le plus probable devient celui d’un installeur Realtek parfaitement légitime, contaminé sur une machine de préparation il y a plus d’un an, puis empaqueté tel quel.
Soyons clairs sur ce qui manque : à ce jour, aucune analyse comportementale publique ne démontre ce que le fichier exécute réellement. Igor’s Lab le souligne, et c’est une réserve à garder en tête. Pour autant, quand un installeur qui réclame les droits administrateur pèse 260 Ko de trop et déclenche trois plateformes indépendantes, je ne joue pas au statisticien. Je le traite comme infecté et je passe à la suite.
La procédure de vérification, étape par étape
Comptez dix minutes, et rien ici ne demande de compétence particulière.
- Identifiez votre modèle. Appuyez sur les touches Windows et R, tapez
msinfo32puis validez : la ligne « Modèle du système » vous donne la référence. L’étiquette sous le boîtier fait aussi bien l’affaire. - Cherchez le fichier. Ouvrez l’Explorateur, allez dans Téléchargements, et tapez
Install_PCIE_Win11dans la barre de recherche. Étendez la recherche à « Ce PC » si vous rangez vos téléchargements ailleurs. - Regardez sa taille. Clic droit, Propriétés. 5 282 Ko, c’est la version signalée. 5 021 Ko, c’est la version propre. Ce seul chiffre vous donne déjà la réponse.
- Lancez une analyse complète. Sécurité Windows, puis Protection contre les virus et menaces, puis Options d’analyse, puis Analyse complète. Une analyse rapide ne suffit pas ici : si le fichier a été exécuté, la charge peut être ailleurs que dans le dossier Téléchargements.
- Supprimez les copies locales de l’archive et de l’exécutable, puis videz la corbeille.
- Réinstallez le pilote réseau proprement. Windows Update le fait très bien tout seul. Sinon, passez par le site de Realtek, qui fabrique la puce, ou par la page de support actuelle de Geekom.
Si vous avez effectivement exécuté le fichier, ajoutez deux réflexes. Changez vos mots de passe importants depuis un autre appareil, jamais depuis la machine suspecte : un enregistreur de frappe capterait vos nouveaux identifiants aussi bien que les anciens. Et envisagez sérieusement une réinstallation de Windows à partir de l’image officielle de Microsoft. Face à un infecteur de fichiers, c’est la seule remise à zéro dont je me contente.
Geekom propose son adresse support@geekom.fr pour accompagner les utilisateurs concernés. Servez-vous-en, c’est le moment.
L’antivirus ne trouve rien : vous êtes tranquille ?
Scénario classique : vous avez lancé le fichier il y a des mois, l’analyse complète tourne pendant une heure, et Sécurité Windows ne remonte rien. C’est rassurant, ce n’est pas une preuve. Un infecteur de fichiers greffe sa charge sur des exécutables déjà présents sur la machine, et une empreinte qui date de décembre 2024 ne couvre pas forcément toutes les variantes recompilées depuis.
Trois endroits à regarder avant de refermer le sujet. Le Gestionnaire des tâches, onglet Démarrage : un programme inconnu qui se lance avec Windows mérite une recherche sur son nom. Le Planificateur de tâches (touches Windows et R, puis taskschd.msc) : une tâche créée à la date de votre installation de pilote est à examiner de près. La liste des applications installées enfin, où une entrée que vous ne reconnaissez pas n’a rien à faire.
Si l’un des trois vous fait tiquer, ne bricolez pas. Sauvegardez vos documents sur un support externe, puis repartez d’une installation propre de Windows. Face à ce type de charge, c’est la seule remise à zéro à laquelle je fais confiance.
Contrôler un pilote avant de l’installer : la méthode qui sert toujours
Cette affaire va retomber. Le réflexe qu’elle devrait vous laisser, non. Un pilote téléchargé chez un fabricant de matériel échappe à toutes les vérifications habituelles : pas de passage par Windows Update, pas de contrôle du Microsoft Store, et un statut de « source officielle » qui désarme la méfiance. Voici les trois contrôles que je fais systématiquement.
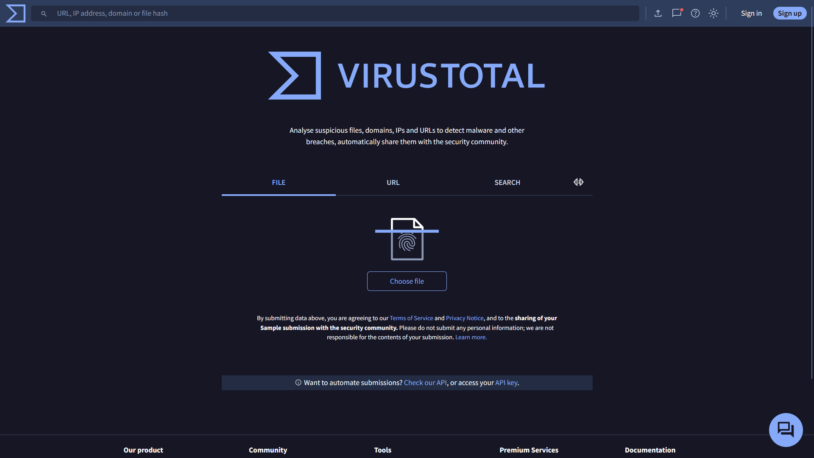
- Premier contrôle : le passage sur VirusTotal. Rendez-vous sur virustotal.com, onglet File, et déposez l’exécutable. Le service le confronte à une soixantaine de moteurs antivirus. Une détection isolée est souvent un faux positif ; trois ou quatre moteurs sérieux qui convergent, comme ici, méritent qu’on s’arrête.
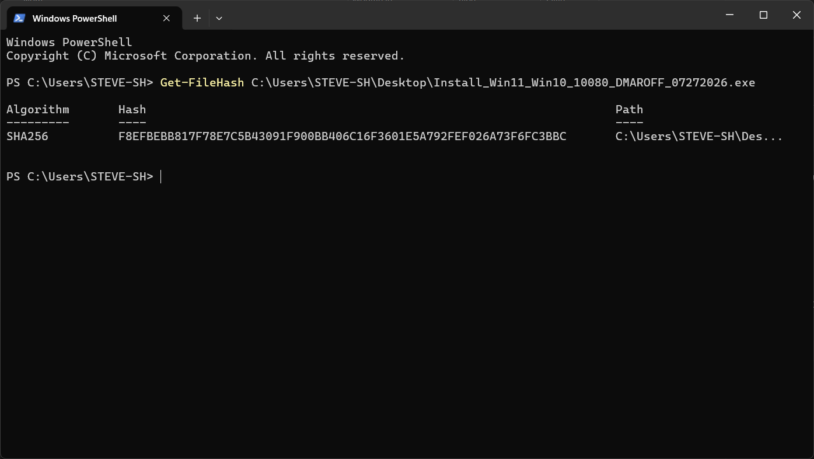
- Deuxième contrôle : l’empreinte du fichier. Ouvrez PowerShell et tapez
Get-FileHash chemin\vers\fichier.exe. Vous obtenez une empreinte unique (hash en anglais). Comparez-la à celle publiée par le fabricant quand il en fournit une, ou collez-la directement dans la barre de recherche de VirusTotal : si le fichier a déjà été analysé, vous avez la réponse sans rien téléverser.
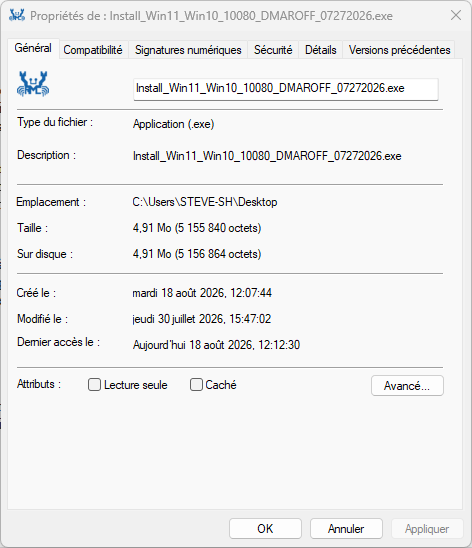
- Et le contrôle que tout le monde oublie : la signature numérique. Clic droit sur l’exécutable, Propriétés, onglet « Signatures numériques ». Un installeur de pilote légitime est signé par un éditeur identifiable, Realtek ou Intel par exemple. Onglet absent ou signature invalide, vous n’installez pas. Ça prend cinq secondes.
Petit conseil qui vaut pour tous les constructeurs : quand vous cherchez un pilote, n’arrivez jamais sur une page de support par un lien Google. C’est précisément le piège de cette histoire, une vieille page déréférencée de la navigation mais toujours servie par le moteur de recherche. Partez de la page d’accueil du fabricant et naviguez jusqu’à votre modèle. Vous tomberez sur la ressource à jour.
Ce que j’en retiens
Trois actions, dans cet ordre. Vérifiez votre modèle : hors de la liste des six, vous pouvez refermer cet article. Cherchez Install_PCIE_Win11 dans vos téléchargements et regardez sa taille, c’est le test le plus rapide qui existe. Si vous l’avez lancé, analyse complète, mots de passe changés depuis un autre appareil, et réinstallation de Windows dans la foulée.
Ma reco si je devais n’en garder qu’une : arrêtez de télécharger les archives de pilotes des constructeurs de mini-PC. Laissez Windows Update faire le travail, et quand il faut vraiment un pilote à la main, allez le chercher chez celui qui fabrique la puce, pas chez celui qui assemble la boîte. Ces archives OEM sont des paquets constitués une fois puis rarement retouchés, et cette affaire montre bien ce qui peut y dormir pendant plus d’un an.
Quant à Geekom, je continuerai à tester leurs machines, et je continuerai à dire quand ça coince. La faute ici n’est pas d’avoir hébergé un fichier vérolé, ça arrive à des acteurs bien plus gros. Elle est d’avoir laissé une page de support fantôme distribuer ce fichier après une migration, sans que personne ne s’en aperçoive pendant des mois. Le correctif tient en une ligne de maintenance, et ça reste vrai pour tous les constructeurs qui nous lisent.
Pour aller plus loin
- L’avis officiel de Geekom du 17 août 2026, avec la marche à suivre communiquée par le constructeur.
- L’analyse technique d’Igor’s Lab (en anglais), la plus détaillée sur les détections et les deux variantes du fichier.
Foire aux questions
Non. Geekom affirme que ni le matériel ni le Windows préinstallé ne sont concernés. Le fichier signalé se trouvait uniquement dans une archive de pilotes à télécharger volontairement depuis une ancienne page de support.
Rien tant que l’exécutable n’a pas été lancé. Un fichier ZIP posé dans le dossier Téléchargements ne s’exécute pas tout seul. Supprimez l’archive, videz la corbeille, le sujet est clos.
Une analyse complète négative est rassurante, elle ne vaut pas certificat. Si vous avez exécuté le fichier, contrôlez aussi les programmes au démarrage, les tâches planifiées et la liste des applications installées.
Le signalement ne vise que l’archive commune aux six modèles AMD cités. Les autres références de la marque ne partagent pas ce paquet de pilotes, et aucun signalement public ne les concerne à ce jour.
Clic droit sur l’exécutable, Propriétés, onglet Signatures numériques. Si l’onglet est absent ou si la signature est invalide, vous n’installez pas. Un pilote légitime porte le nom d’un éditeur identifiable.
Oui. Le constructeur annonce la suppression des fichiers et des pages obsolètes. Partez toujours de la page d’accueil du fabricant et naviguez jusqu’à votre modèle, jamais depuis un lien trouvé dans les résultats de recherche.
C’est le choix que je fais face à un infecteur de fichiers, parce qu’il greffe son code sur des exécutables sains déjà présents. Supprimer le fichier d’origine ne garantit alors rien. Sauvegardez vos documents, puis repartez de l’image officielle de Microsoft.







Commentaires
Laisser un commentaire