Faille Nintendo Switch et QR code : mettre à jour et sécuriser votre console
📌 L’essentiel à retenir
Une faille Nintendo Switch (CVE-2026-82079) visait le QR code affiché par « Envoyer vers un smartphone » et par Mario Kart Live: Home Circuit. Si un inconnu scanne ce code avant vous, il peut exécuter du code sur la console ou y lire des informations. Seule la Switch de première génération (modèle d’origine, OLED, Lite) est exploitable. Concrètement, installez la mise à jour 23.0.0, activez la validation en deux étapes sur votre compte Nintendo et ne laissez jamais un QR code d’appairage affiché devant des inconnus.
Vous avez déjà envoyé une capture d’écran de votre Switch vers votre téléphone en scannant le QR code affiché à l’écran ? Si la réponse est oui, cet article est pour vous. Le 10 septembre 2026, Nintendo a publié un bulletin de sécurité sur une faille liée à ce QR code, qui pouvait permettre à un inconnu d’exécuter du code sur la console.
Pas de panique pour autant. L’attaque demande des conditions très particulières, et le correctif existe déjà : la mise à jour 23.0.0. Je vous explique ce que permettait vraiment cette faille, comment vérifier que votre console est protégée, et les quelques réglages de compte que je vous conseille de faire dans la foulée.
Que permettait la faille du QR code sur la Switch ?
La vulnérabilité porte le numéro CVE-2026-82079. Techniquement, c’est un stack-based buffer overflow (dépassement de tampon dans la pile, en français) dans la communication sans fil locale de la console. Concrètement, la Switch reçoit plus de données qu’elle n’a prévu de place pour les ranger, et ce débordement peut être exploité pour lui faire exécuter des instructions qui ne viennent pas de Nintendo.
Deux fonctions sont concernées, selon le bulletin officiel. La première, c’est « Envoyer vers un smartphone » dans l’Album : la console affiche un QR code, votre téléphone le scanne, se connecte directement en Wi-Fi à la Switch et récupère vos captures. La seconde, c’est le jeu Mario Kart Live: Home Circuit, qui utilise le même principe pour appairer le kart télécommandé.
Le scénario d’attaque est simple à comprendre. Si une personne malveillante scanne ce QR code avant vous, c’est son appareil qui se connecte à votre console. Elle peut alors, d’après Nintendo, exécuter du code non autorisé sur la Switch ou récupérer des informations stockées sur la console. Nintendo ne détaille pas lesquelles, et aucune exploitation réelle n’a été signalée à ce jour.
Quelles consoles sont concernées (et lesquelles ne le sont pas) ?

Soyons clairs, parce que j’ai lu un peu tout et n’importe quoi cette semaine. La faille touche la Nintendo Switch de première génération sous un système antérieur à la version 23.0.0. Le modèle d’origine, l’OLED et la Lite partagent le même système et reçoivent la même mise à jour.
La Switch 2 n’est pas exploitable : Nintendo indique noir sur blanc que cette vulnérabilité ne permet pas d’obtenir les informations de la console sur Switch 2. Elle reçoit quand même la version 23.0.0, qui lui apporte au passage le VRR (taux de rafraîchissement variable) en mode TV. Et les 3DS et Wii U ne sont pas concernées non plus. Si vous avez vu passer un article qui les cite, il parle d’une autre faille, ENLBufferPwn, rendue publique fin 2022 et corrigée par des mises à jour de jeux à l’époque.
Autre précision qui compte : il ne suffit pas que votre Switch soit connectée à Internet pour être attaquée. L’attaquant doit se trouver à portée Wi-Fi et scanner lui-même le QR code affiché sur l’écran de la console ou sur votre téléviseur. Chez vous, dans votre salon, le risque est quasi nul. Dans un train, une salle d’attente ou une soirée entre inconnus, c’est une autre histoire.
Mettre à jour votre Switch en version 23.0.0
La mise à jour 23.0.0 est disponible depuis le 9 septembre 2026, la veille de l’annonce de Nintendo. En général, la console la télécharge toute seule quand elle est en veille et connectée. Pas la peine de croiser les doigts pour autant, vérifiez en trente secondes :
- Depuis le menu HOME, ouvrez Paramètres de la console (l’icône en forme de roue dentée).
- Descendez tout en bas de la colonne de gauche et sélectionnez Console.
- Regardez la version indiquée, puis sélectionnez Mise à jour de la console.
- Laissez la console télécharger et installer la mise à jour, puis redémarrer.
La mise à jour refuse de s’installer ? Vérifiez la connexion Internet, redémarrez la console et recommencez.
Petit conseil : si vous ne pouvez pas mettre à jour tout de suite, par exemple en déplacement sans Wi-Fi, n’utilisez pas « Envoyer vers un smartphone » en public et ne lancez pas Mario Kart Live avec le kart de quelqu’un d’autre. C’est exactement ce que recommande Nintendo en attendant le correctif.
Sécuriser votre compte Nintendo dans la foulée
Cette faille vise la console, pas directement votre compte. Mais une console, c’est un compte Nintendo connecté, souvent avec une carte bancaire enregistrée pour l’eShop. Profitez-en pour verrouiller le compte : dix minutes, et vous êtes protégé contre une menace bien plus courante, le vol de mot de passe.
Activer la validation en deux étapes
Nintendo appelle la double authentification la « validation en deux étapes ». Une fois activée, il faut votre mot de passe et un code à 6 chiffres généré sur votre téléphone. Si vous ne voyez pas bien à quoi ça sert, mon article sur l’authentification à double facteur vous explique le principe.
- Allez sur accounts.nintendo.com et connectez-vous.
- Ouvrez Paramètres de connexion et de sécurité.
- Descendez jusqu’à Validation en deux étapes et cliquez sur Activer la validation en deux étapes.
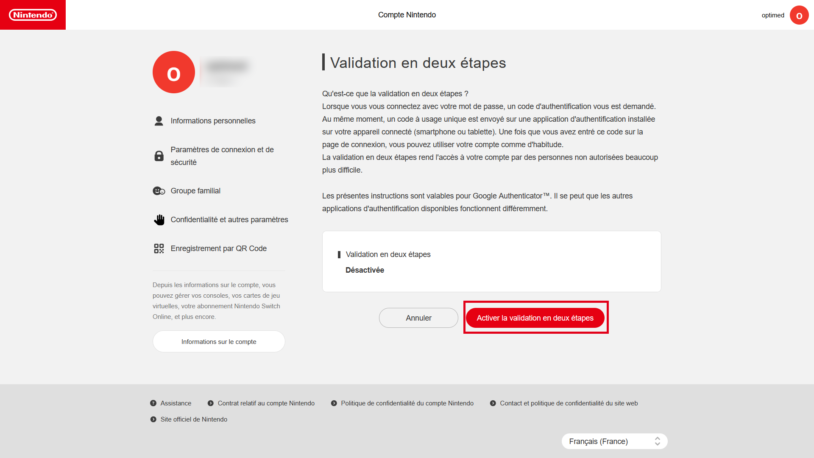
- Confirmez votre identité en saisissant votre mot de passe, puis scannez le QR code avec Google Authenticator.
- Saisissez le code à 6 chiffres donné par Google Authenticator, puis copiez et rangez vos codes de secours en lieu sûr.
Au passage, notez que la fonction n’est pas disponible pour les comptes enfants. Pour une console familiale, c’est donc le compte parent qu’il faut protéger en priorité.
Chasser les appareils que vous ne reconnaissez pas
Toujours dans Paramètres de connexion et de sécurité, la section Historique de connexion liste les appareils utilisés ces 30 derniers jours. Cliquez sur Voir. Un téléphone inconnu, une connexion depuis un pays où vous n’êtes jamais allé ? Utilisez Se déconnecter sur tous les autres appareils, puis changez immédiatement votre mot de passe.
Et si ce mot de passe sert aussi pour votre messagerie ou votre banque, ça pique. Fabriquez-en un unique en suivant ma méthode pour créer un mot de passe sécurisé.
Les bons réflexes avec les QR codes, sur console comme ailleurs
Ce qui me frappe dans cette histoire, c’est le sens de l’attaque. D’habitude, on se méfie du QR code qu’on scanne, et on a raison : le quishing, l’arnaque au QR code, se porte très bien. Ici, c’est l’inverse : le danger vient de celui qui scanne votre QR code. Un QR code d’appairage, c’est une clé temporaire. Vous ne laisseriez pas vos clés sur la table d’un café.
- Ne laissez jamais un QR code d’appairage affiché devant des inconnus : scannez-le tout de suite ou fermez l’écran.
- Scannez uniquement avec votre propre téléphone, jamais celui d’un tiers.
- Évitez les transferts de captures en public : attendez d’être chez vous.
- Ne scannez pas un QR code reçu d’un inconnu, qu’il soit sur une affiche, dans un message ou sur un écran.
Une console reste un objet connecté comme un autre, précisément le type d’appareil visé par le Cyber Resilience Act européen. Et vu le prix des consoles aujourd’hui, autant garder la vôtre à jour.
Ce que je ferais à votre place
Bref, pas de quoi jeter votre Switch par la fenêtre. La faille est réelle mais exige un attaquant à côté de vous, et le correctif est sorti. Voici les trois actions à faire ce soir :
- Vérifiez que la Switch affiche la version 23.0.0 ou plus récente, et installez-la sinon.
- Activez la validation en deux étapes sur votre compte Nintendo, codes de secours compris.
- Faites le ménage dans l’historique de connexion et déconnectez ce que vous ne reconnaissez pas.
Si je ne devais en garder qu’une, ce serait la mise à jour : c’est la seule qui ferme vraiment la porte.
Vos questions sur la faille QR code de la Switch
Seulement si quelqu’un d’autre a scanné le QR code avant votre téléphone. Si vous avez toujours transféré vos captures chez vous, avec votre propre smartphone, le risque est quasi nul. Nintendo ne signale d’ailleurs aucune exploitation réelle de cette faille.
Non. Une mise à jour du système ne touche ni aux données de sauvegarde ni aux jeux installés. Elle remplace uniquement le logiciel de la console, puis la Switch redémarre.
Le correctif passe par la mise à jour système 23.0.0 de la console. C’est elle qui ferme la faille, pour le jeu comme pour l’Album. Une fois la Switch à jour, vous pouvez rejouer avec votre kart normalement.
Oui. La Switch 2 n’est pas exploitable par cette faille, mais elle reçoit aussi la version 23.0.0. Garder une console à jour reste le meilleur réflexe, faille ou pas.
Oui, la Switch sait copier ses captures vers un ordinateur avec un simple câble USB, depuis la gestion des captures dans les paramètres de la console. Vous pouvez aussi retirer la carte microSD et la lire sur un PC. Aucune de ces méthodes ne passe par le Wi-Fi.
Non. Cette faille vise la console, à portée de Wi-Fi. Les comptes Nintendo se font surtout voler par un mot de passe réutilisé ou un e-mail de hameçonnage, d’où l’intérêt de la validation en deux étapes.





Commentaires
Laisser un commentaire