Piratage des impôts : comment savoir si vous faites partie des 678 000 usagers concernés

📌 L’essentiel à retenir
Le chiffre officiel, c’est 678 000 usagers, pas 2 millions. L’intrusion à la DGFiP remonte au 26 juin 2026, un second accès a visé le cadastre fin juillet, et l’affaire n’est sortie que le 12 août. Ont fuité : revenu fiscal de référence, quotient familial, taux de prélèvement à la source, numéro fiscal, téléphone et email. Ni les mots de passe, ni les comptes impots.gouv.fr. La DGFiP notifie les victimes individuellement à partir du 17 août 2026. Aucun outil public ne permet de vérifier : tout site qui le propose est une arnaque.
Vous avez peut-être lu « 2 millions de contribuables piratés » depuis le 14 août 2026. Le chiffre officiel de la DGFiP est de 678 000. Les deux sortent pourtant de la même affaire, et comprendre l’écart entre les deux est déjà une bonne partie du sujet.
Le 13 août 2026, le ministère de l’Action et des Comptes publics a confirmé qu’un intrus s’était baladé dans le système d’information de la Direction générale des Finances publiques (DGFiP), l’administration qui gère vos impôts. Voici ce qui a réellement fuité, comment savoir si vous êtes concerné, et surtout pourquoi les jours qui viennent sont exactement le moment où il ne faut cliquer sur aucun message du fisc.
Ce qui s’est passé, dans l’ordre
L’intrusion ne date pas d’août. Elle remonte au 26 juin 2026. Un attaquant a usurpé les identifiants d’un agent disposant d’un accès légitime, a obtenu un accès VPN au réseau interne, puis s’est servi d’un outil de recherche fiscale interne pour extraire des données en masse. Pas de faille technique spectaculaire : une identité volée, et le reste a suivi.
Un second accès illégitime a eu lieu fin juillet 2026, le 29 juillet d’après les revendications de l’attaquant, cette fois via les identifiants d’un tiers habilité et non d’un agent. Il a touché des données cadastrales. Deux portes différentes, deux périmètres différents. Ce détail n’est pas anodin : les accès accordés à un intermédiaire sont devenus la première porte d’entrée des fuites de données.
L’affaire n’est devenue publique que le 12 août 2026, quand un individu se présentant sous le pseudonyme ZeroBytes a revendiqué l’intrusion sur un forum criminel. La confirmation officielle est tombée le lendemain, et le communiqué détaillé le 14 août. Le 15 août, le parquet de Paris a ouvert une enquête, confiée à l’Office anti-cybercriminalité (Ofac), notamment pour extraction frauduleuse de données. Faites le calcul : entre l’intrusion et l’information du public, il s’est écoulé près de sept semaines. Le même pseudonyme a récidivé une semaine plus tard avec le piratage de l’Éducation nationale et ses 346 millions de lignes revendiquées.
678 000 ou 2 millions ? Les deux chiffres ne parlent pas de la même chose
C’est le point qui a mis la presse en vrac à partir du 14 août, et il mérite trente secondes d’explication.
678 000, c’est le chiffre de la DGFiP : le nombre de particuliers et de professionnels dont les données ont été consultées ou extraites, tous accès confondus. C’est le seul chiffre officiel à ce jour.
678 438, c’est le nombre de lignes revendiqué par l’attaquant côté fiscal, qu’il ventile lui-même en 392 867 particuliers et 285 570 professionnels. Une ligne n’est pas une personne, mais ici les deux ordres de grandeur se recoupent avec le chiffre officiel.
Et 2 041 778, le fameux « 2 millions », c’est un tout autre décompte : celui des titulaires de biens présents dans la base cadastrale revendiquée par l’attaquant, extraite de 252 149 lignes. Un même bien pouvant avoir plusieurs propriétaires, et une même personne plusieurs biens, ce nombre est gonflé par construction. Il est revendiqué par l’attaquant, pas validé par l’administration.
Soyons clairs : ça ne veut pas dire que le volet cadastral est une invention. Le communiqué officiel reconnaît bien une extraction de données cadastrales. Ça veut dire qu’annoncer « 2 millions de contribuables » revient à mélanger un décompte de propriétaires fonciers revendiqué et un décompte d’usagers confirmé. Si vous voyez ce chiffre repris tel quel, vous savez maintenant d’où il sort. Le même écart s’est rejoué fin août avec les 525 000 profils de la Protection Civile, un chiffre revendiqué par les attaquants et contesté par la fédération.
Ce qui a fuité, et ce qui n’a pas fuité
Commençons par la bonne nouvelle, parce qu’elle change votre liste de choses à faire.
D’après le communiqué officiel, vos identifiants et mots de passe de connexion n’ont pas été compromis, et les espaces particuliers et professionnels n’ont pas été touchés. Personne n’a pris la main sur votre compte impots.gouv.fr, et aucune coordonnée bancaire n’a été mentionnée parmi les données extraites.
Une nuance quand même, et elle compte : l’échantillon diffusé par l’attaquant contient des numéros fiscaux, c’est-à-dire l’identifiant qui sert à se connecter à impots.gouv.fr. Sans le mot de passe, votre compte tient. Mais un escroc qui vous récite votre numéro fiscal passe pour l’administration en trois secondes.
Ce qui a fuité, en revanche, dessine un portrait financier assez précis :
- Pour les particuliers : revenu fiscal de référence, quotient familial et taux de prélèvement à la source. L’échantillon diffusé par l’attaquant y ajoute le numéro fiscal, les nom et prénom, la date et le lieu de naissance, l’adresse, le nombre de personnes à charge, et surtout le numéro de téléphone et l’adresse email.
- Pour les professionnels : raison sociale et numéro SIREN.
- Côté cadastre : adresses et superficies de biens immobiliers.
Un mot de passe, ça se change en deux minutes. Un revenu fiscal de référence, non. C’est toute la différence entre cette fuite et une fuite de comptes en ligne classique : les données volées ici sont durables, et elles resteront exactes pendant des années. On retrouvait déjà cette logique avec la fuite ANTS et ses 19 millions de Français exposés.
Pourquoi ces données valent cher pour un escroc
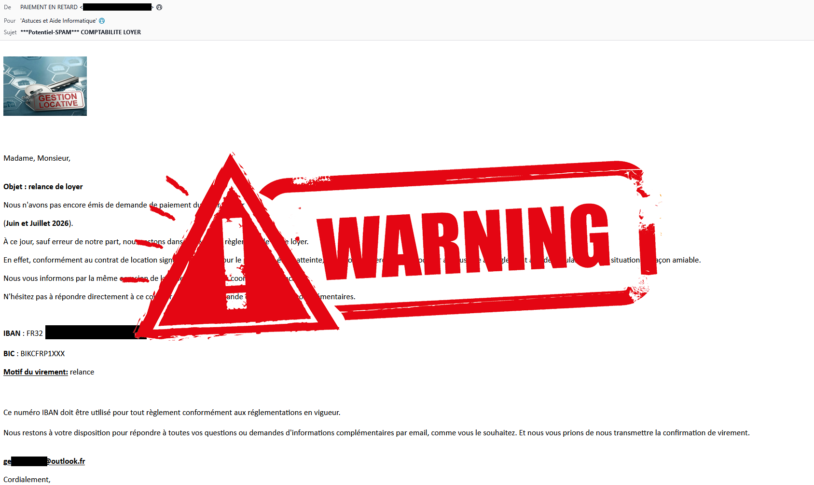
Une arnaque classique au fisc, vous la repérez : le message est mal écrit, l’adresse d’expéditeur est bancale, et il vous parle d’un remboursement générique qui ne colle à rien. C’est le schéma que j’ai détaillé au moment des remboursements d’été, avec les faux messages du fisc et la façon de les repérer.
Maintenant imaginez le même message avec votre revenu fiscal de référence exact, votre taux de prélèvement à la source et la composition réelle de votre foyer. Ça pique tout de suite plus. Le seul détail qui vous faisait douter, la connaissance intime de votre dossier, devient l’argument qui vous convainc. C’est exactement le carburant d’une campagne de phishing (hameçonnage en français) crédible, par email comme par téléphone.
Ajoutez le volet cadastral et vous obtenez pire : la possibilité de relier une identité complète à un patrimoine immobilier précis. Pour du démarchage agressif, de l’arnaque à la rénovation ou du repérage, c’est un fichier en or.
Comment savoir si vous êtes concerné
La DGFiP a saisi la CNIL le 14 août, déposé plainte, et annoncé qu’elle contacterait individuellement chaque personne concernée, par courriel ou par courrier, en précisant les données susceptibles d’avoir été consultées et les mesures de vigilance à adopter. Le communiqué annonçait un envoi à partir de la semaine du 17 août 2026.
Il n’existe pas d’outil public de vérification pour cette fuite. Pas de formulaire, pas de moteur de recherche où taper votre nom. Si vous tombez sur un site qui vous propose de « vérifier si vos données fiscales ont fuité » en échange de vos informations, fermez l’onglet : c’est l’arnaque de deuxième vague, elle est parfaitement prévisible.
Et voilà le vrai piège de la période. La notification officielle et l’arnaque vont arriver dans la même boîte mail, la même semaine. Les escrocs savent aussi bien que vous que 678 000 personnes attendent un email des impôts.
Les cinq réflexes à tenir pendant les prochains mois
- Premier réflexe : ne cliquez sur aucun lien dans un message qui se présente comme venant des impôts. Même s’il est parfaitement rédigé, même s’il cite vos chiffres. Ouvrez votre navigateur, tapez impots.gouv.fr à la main, connectez-vous. Si l’administration a quelque chose à vous dire, ce sera dans votre espace.
- Deuxième réflexe : rappelez-vous que la DGFiP ne demande jamais vos coordonnées bancaires par email ou par SMS. Un remboursement d’impôt se verse sur le compte déjà enregistré dans votre espace. Toute demande de « confirmer votre RIB » pour débloquer un versement est une arnaque, sans exception.
- Troisième réflexe : méfiez-vous du téléphone autant que de l’email. Un appel où votre interlocuteur récite votre revenu fiscal de référence pour prouver qu’il est bien du fisc, c’est précisément le scénario que cette fuite rend possible. Raccrochez et rappelez votre centre des finances publiques via le numéro affiché sur votre avis d’imposition. Sachez qu’avec les outils de voix clonée par IA, une voix rassurante au bout du fil ne prouve plus rien du tout.
- Quatrième réflexe : surveillez vos comptes bancaires. Aucune coordonnée bancaire n’a fuité selon le communiqué, mais une fiche aussi complète facilite l’usurpation d’identité, y compris l’ouverture de crédits à votre nom. Un coup d’œil hebdomadaire sur vos relevés pendant six mois coûte peu.
- Et le plus utile : ne changez pas votre mot de passe en panique, changez-le en réflexe de bon sens. Il n’a pas fuité, donc rien ne vous y oblige. Mais si votre mot de passe impots.gouv.fr est celui que vous utilisez aussi ailleurs, c’est le bon moment pour en faire un mot de passe unique, généré et stocké dans un gestionnaire de mots de passe.
Si vous avez déjà répondu à un message suspect
Pas la peine de paniquer, mais agissez vite. Si vous avez communiqué vos coordonnées bancaires, appelez immédiatement votre banque pour faire opposition. Si des débits frauduleux apparaissent ensuite sur vos relevés, signalez-les sur Perceval, accessible depuis service-public.fr : la plateforme ne s’adresse qu’aux victimes d’achats frauduleux en ligne qui ont encore leur carte en main et ont déjà fait opposition. Si vous avez donné des identifiants, changez-les partout où ils étaient réutilisés.
Dans tous les cas, signalez le message ou le site frauduleux sur Pharos, la plateforme de signalement du ministère de l’Intérieur, et faites un tour sur cybermalveillance.gouv.fr qui propose un parcours d’assistance selon votre situation. Le phishing par SMS et messagerie mobile se traite exactement pareil, et il progresse plus vite que le phishing par email.
Ce que vous pouvez exiger de la DGFiP
Sachez que vous n’êtes pas obligé d’attendre gentiment votre courrier. Le RGPD vous ouvre un droit d’accès : vous pouvez demander à la DGFiP la liste exacte des données vous concernant qui ont été consultées ou extraites. La demande se fait auprès du délégué à la protection des données (DPO) de l’administration, qui dispose d’un mois pour vous répondre.
Si rien n’arrive, ou si la réponse reste assez vague pour ne rien vous apprendre, vous pouvez déposer une réclamation auprès de la CNIL, gratuitement, depuis son site. La CNIL est déjà saisie de l’incident au titre de la notification de violation, mais une réclamation individuelle reste une procédure distincte. En vrai, c’est le seul levier qui vous appartient vraiment dans cette affaire.
Ce que je retiens de cette affaire
L’été 2026 aura été chargé pour les fichiers publics : la CAF en juillet, Bloctel quelques jours avant sa fermeture, la DGFiP maintenant. Chacune de ces fuites, prise seule, n’est qu’un fragment. Mises bout à bout par des gens organisés, elles composent un dossier complet sur des millions de Français. Et le privé n’est pas en reste : le piratage de SFR Fibre a exposé quelques jours plus tard les coordonnées de 2,1 millions d’abonnés.
Trois choses à faire en sortant de cet article. Attendez la notification officielle dans votre espace impots.gouv.fr, pas dans votre boîte mail. Traitez tout message du fisc reçu ces prochaines semaines comme suspect par défaut, quitte à vérifier ensuite. Et gardez en tête que les données volées ne périment pas : la vague d’arnaques qui s’appuiera dessus peut arriver dans six mois comme dans deux ans.
Si je devais n’en garder qu’une : le jour où quelqu’un vous contactera en connaissant vos chiffres fiscaux, ce ne sera pas une preuve que c’est bien l’administration. Ce sera exactement le contraire.
Foire aux questions
La DGFiP contacte chaque personne concernée individuellement, par courriel ou par courrier, à partir de la semaine du 17 août 2026. Il n’existe aucun outil public de vérification pour cette fuite : tout site qui vous propose de tester vos données fiscales est frauduleux.
Non. Le communiqué officiel indique que les identifiants et mots de passe de connexion n’ont pas été compromis, et que les espaces particuliers et professionnels n’ont pas été touchés. En revanche, l’échantillon publié par l’attaquant contient des numéros fiscaux, qui servent d’identifiant de connexion.
Parce qu’ils reprennent un second décompte, celui des titulaires de biens du volet cadastral : 2 041 778 personnes pour 252 149 lignes. Ce chiffre est revendiqué par l’attaquant et gonflé par construction, un même bien pouvant avoir plusieurs propriétaires. Le seul chiffre officiel reste 678 000.
Aucune coordonnée bancaire n’a été mentionnée parmi les données extraites. Surveillez quand même vos relevés pendant six mois : une fiche fiscale aussi complète facilite l’usurpation d’identité, y compris l’ouverture de crédits à votre nom.
La DGFiP a déjà déposé plainte et le parquet de Paris a ouvert une enquête le 15 août 2026, confiée à l’Office anti-cybercriminalité. Une plainte personnelle n’a d’intérêt que si vous subissez un préjudice concret. Sinon, le droit d’accès RGPD et la réclamation CNIL sont les bons outils.
Longtemps. Un revenu fiscal de référence, une composition de foyer ou une adresse ne changent pas d’une année sur l’autre. Ces données restent exactes, se revendent et se recoupent pendant des années : la vague d’arnaques peut arriver dans six mois comme dans deux ans.







Commentaires
Laisser un commentaire