Arnaque Black Friday : repérer les faux sites, faux SMS et fausses promos
📌 L’essentiel à retenir
Le Black Friday 2026 tombe le vendredi 27 novembre et le Cyber Monday le lundi 30, et les escrocs sont prêts : 1 549 fausses boutiques actives début novembre, France en tête. Les pièges : faux sites et pubs sur les réseaux sociaux, faux SMS d’Amazon ou de livraison, QR codes piégés, extensions « coupons » et paiement hors plateforme. Un prix barré doit être le prix le plus bas des 30 jours précédents. Avant de payer, tapez l’adresse vous-même et réglez par carte bancaire. Déjà piégé ? Opposition immédiate, plainte, puis signalement au 33700 ou sur Signal Conso.
1 549. C’est le nombre de fausses boutiques en ligne qu’une enquête de NordVPN, publiée le 4 novembre 2026, a trouvées en activité au 3 novembre. Elles imitent 166 marques de vêtements et de chaussures, et la France arrive en tête des pays visés avec 144 noms de domaine. Le Black Friday n’a même pas commencé.
Le calendrier joue contre vous. Amazon lance sa Black Friday Week le jeudi 19 novembre, le Black Friday tombe le vendredi 27 et le Cyber Monday clôt le bal le lundi 30 novembre 2026. Pendant ces douze jours, vous recevez des dizaines de promos, vous attendez des colis et vous achetez vite. C’est exactement le terrain de jeu des escrocs. Je vous montre les arnaques du Black Friday qui reviennent chaque année, celles qui montent en 2026, et ce qu’il faut faire si vous avez déjà payé.
Pourquoi le Black Friday attire autant les arnaques
Trois ingrédients rendent cette période idéale pour un escroc. Vous attendez des colis, donc un SMS de livraison ne vous surprend pas. Vous êtes noyé sous les promos, donc une remise de 70 % ne vous choque plus. Et tout le monde vous pousse à décider vite : compte à rebours, « stock limité », « dernière chance ».
Les alertes de cet automne vont toutes dans le même sens. Côté arnaques, UFC-Que Choisir rappelle chaque année que les faux sites et les fausses publicités sur les réseaux sociaux tournent à plein à l’approche du Black Friday, avec un seul but : récupérer vos données. Côté e-mails, le rapport de Check Point sur le troisième trimestre 2026, relayé par Help Net Security le 19 octobre, place Amazon parmi les cinq marques les plus usurpées dans le phishing (hameçonnage en français), avec 4 % des tentatives. Ça paraît peu. Rapporté au volume mondial de faux messages, ça fait beaucoup de boîtes mail.
Les faux sites marchands : la copie presque parfaite
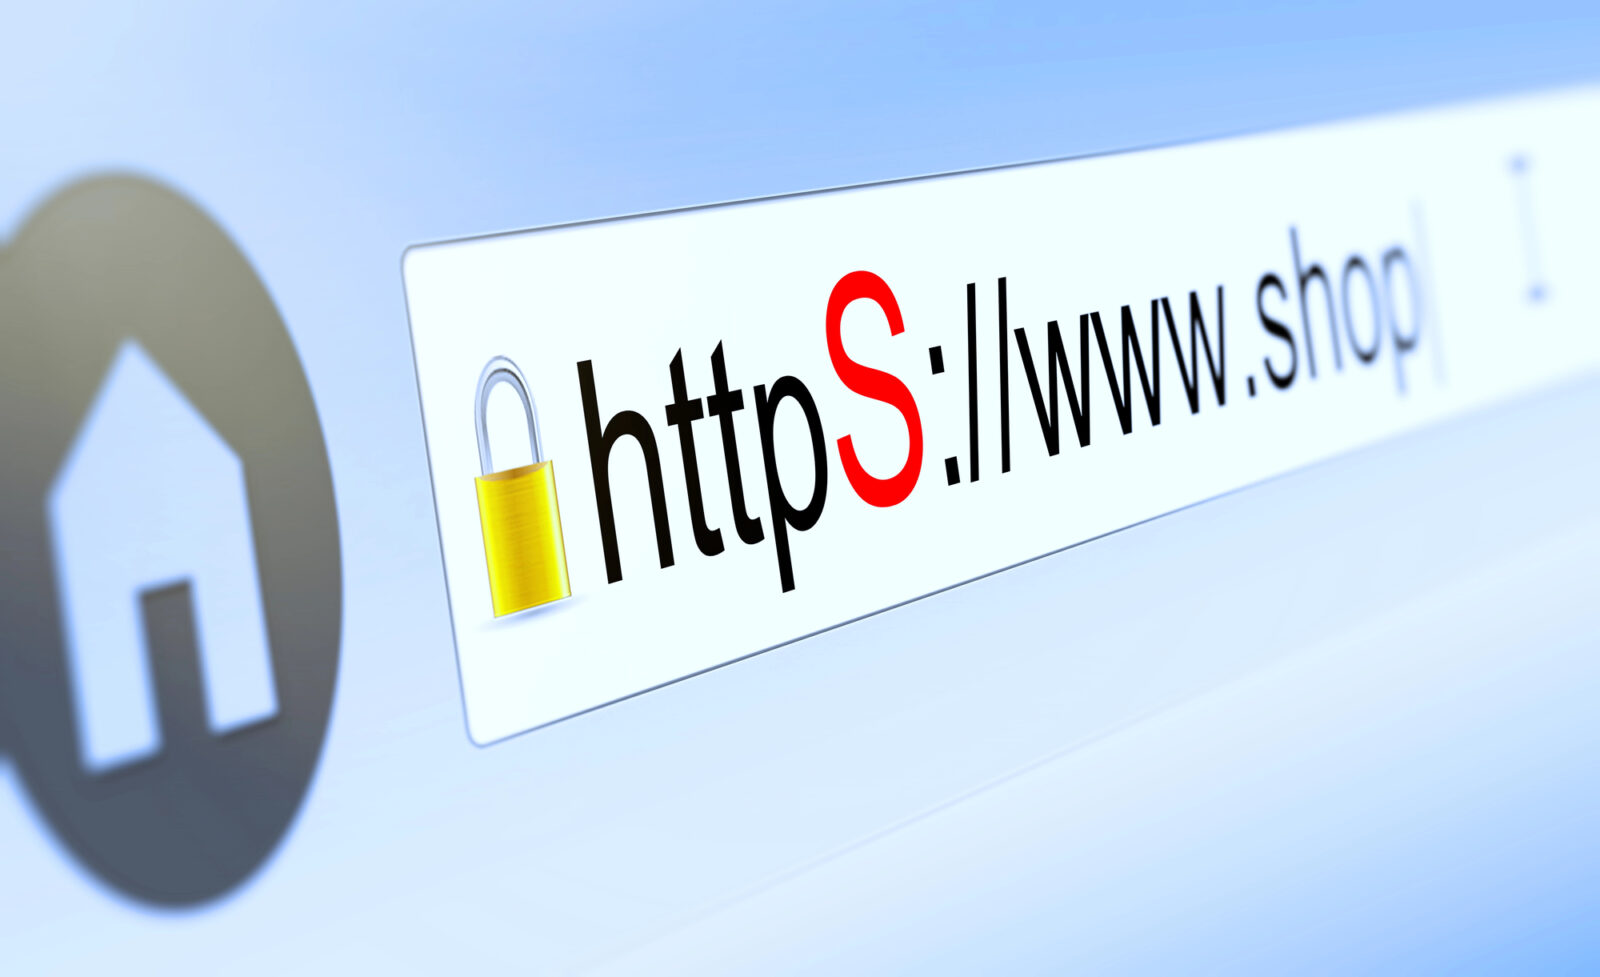
Le faux site Black Friday classique reprend le logo, les photos et la mise en page d’une vraie marque. Seule l’adresse change : un tiret en trop, un mot ajouté (outlet, soldes, france, official), ou une extension exotique comme .shop ou .store à la place du .fr ou du .com habituel. Dans l’enquête NordVPN, Adidas (52 domaines), Ralph Lauren (30) et Dr. Martens (29) étaient les marques les plus copiées.
Ce qui doit vous mettre la puce à l’oreille :
- une remise énorme sur toute la boutique, du genre -70 % sur des baskets qui ne sont jamais soldées ;
- des mentions légales absentes, vides ou sans société identifiable ;
- un nom de domaine qui ne correspond pas exactement à celui de la marque ;
- un paiement qui bascule vers un virement, une carte cadeau ou un site tiers.
Le cadenas dans la barre d’adresse ne prouve rien : il indique que la connexion est chiffrée, pas que le vendeur est honnête. Un escroc obtient un certificat HTTPS gratuitement en quelques minutes. Pour la méthode complète, j’ai détaillé les vérifications dans mon guide pour reconnaître si un site Internet est fiable.
Les fausses boutiques sur Facebook, Instagram et TikTok
Variante qui monte : la publicité sponsorisée sur un réseau social. Une boutique au nom sympathique annonce une liquidation totale ou une « fermeture définitive », avec des prix ridicules. Vous cliquez, vous payez, et au mieux vous recevez trois semaines plus tard un produit de piètre qualité expédié de l’autre bout du monde (c’est le dropshipping : la boutique ne stocke rien et commande à votre place chez un grossiste lointain). Au pire, rien du tout.
Concrètement, avant d’acheter depuis une pub, ouvrez la page de l’annonceur et regardez sa date de création et l’historique de ses changements de nom (sur Facebook, rubrique Transparence de la page). Une page créée le mois dernier, rebaptisée trois fois, qui vend des doudounes de marque à 29 € ? Fermez l’onglet.
Faux e-mails et SMS d’Amazon ou d’un transporteur
C’est l’arnaque la plus rentable de la saison, parce qu’elle tombe pile au moment où vous attendez vraiment quelque chose. Le message prétend venir d’Amazon, de La Poste, de Colissimo, de Chronopost, de DHL ou de Mondial Relay. Les scénarios tournent toujours autour des mêmes prétextes :
- un colis en attente faute d’adresse complète ;
- des frais de livraison ou de douane de 1 à 3 € à régler ;
- un compte Amazon suspendu ou un paiement refusé ;
- un abonnement Prime soi-disant renouvelé.
Le petit montant est un appât. Ce que l’escroc veut, ce sont les numéros de votre carte bancaire, et souvent le code reçu par SMS pour valider un paiement bien plus gros. Soyons clairs : un transporteur ne vous fait jamais payer des frais de livraison via un lien reçu par SMS. Seuls des droits de douane peuvent être dus, sur un colis expédié hors de l’Union européenne : vérifiez alors le montant sur le site officiel du transporteur avec votre numéro de suivi, jamais via le lien du message. Pour Amazon, la vérification prend dix secondes : ouvrez l’application ou tapez amazon.fr vous-même, puis consultez le Centre de messagerie de votre compte. Si le message n’y figure pas, il ne vient pas d’Amazon.
Transférez les faux SMS au 33700 (gratuit) et les faux e-mails à Signal Spam. J’ai listé les autres indices dans mon article sur les 7 signaux d’alerte d’une arnaque par SMS, et la variante qui imite un livreur avec une voix générée par IA dans celui sur le faux message vocal de colis.
Les faux prix barrés : la règle des 30 jours
Pas besoin d’être un escroc pour gonfler une promo. Certains vrais commerçants remontent leurs prix en octobre pour afficher une belle remise fin novembre. La loi encadre précisément cette pratique.
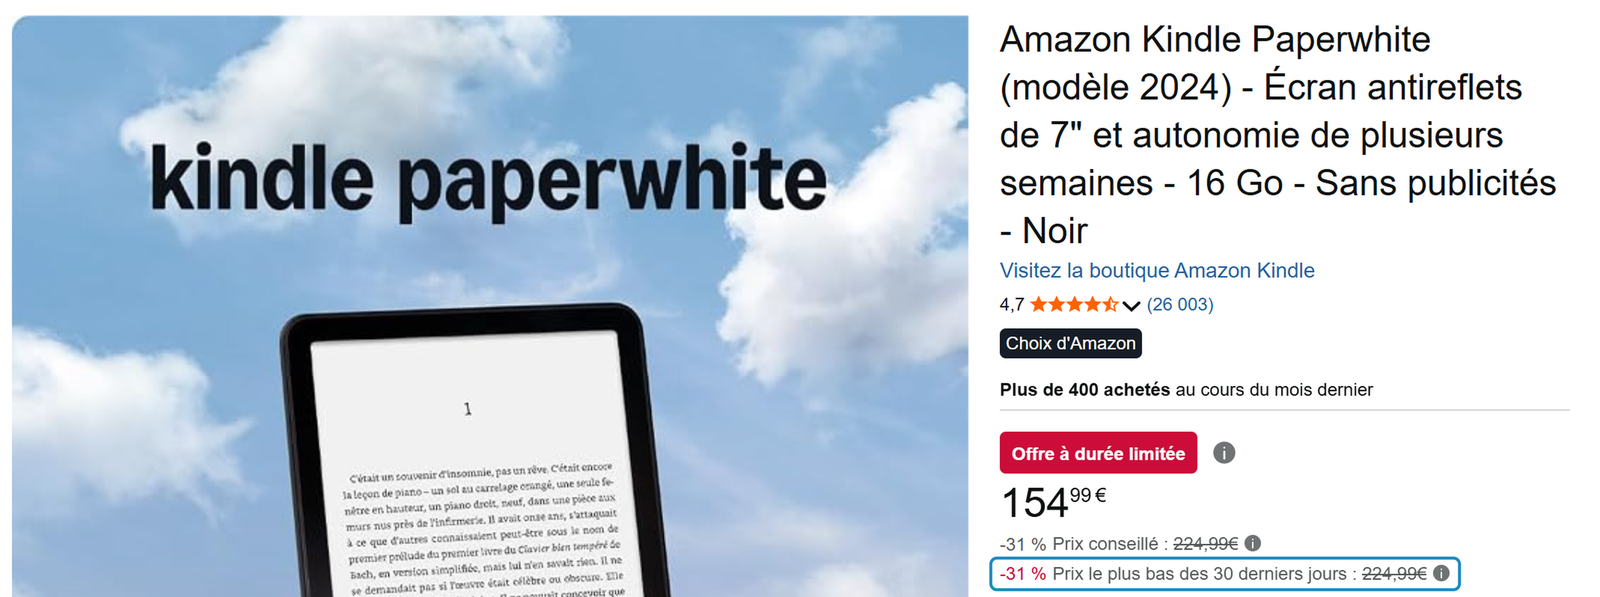
Depuis le 28 mai 2022, l’article L112-1-1 du Code de la consommation (issu de l’ordonnance du 22 décembre 2021, qui transpose la directive européenne dite « Omnibus ») impose une règle simple : quand un commerçant annonce une réduction de prix, le prix de référence barré doit être le prix le plus bas qu’il a pratiqué au cours des 30 jours précédant la réduction. Pour un Black Friday le 27 novembre, la fenêtre démarre donc fin octobre. Si les réductions s’enchaînent, la référence reste le prix d’avant la première baisse. La DGCCRF rappelle que cette règle vaut pour les soldes comme pour les opérations du type Black Friday.
Une nuance à connaître : un « prix conseillé » par le fabricant ou un « prix constaté ailleurs » n’est pas une réduction au sens de cette règle : c’est une comparaison. Le pourcentage affiché peut alors être spectaculaire sans que le produit ait jamais coûté ce prix-là. UFC-Que Choisir le dénonce à chaque Black Friday : une remise de 30 ou 50 % ne veut rien dire si le prix de départ a été gonflé.
Comment vérifier ? Utilisez un comparateur qui affiche l’historique des prix du produit sur plusieurs semaines. Si le prix « avant » n’a jamais existé, ou seulement trois jours, vous tenez votre fausse promo. Signalez-la sur Signal Conso (signal.conso.gouv.fr), la plateforme de la DGCCRF.
Au passage, méfiez-vous aussi du bouton « payer en plusieurs fois ». Le 6 novembre 2026, la DGCCRF a mis en garde contre les bonnes affaires financées à crédit : intérêts, frais de dossier ou pénalités de retard peuvent manger toute la remise. Sachez aussi qu’à partir du 20 novembre 2026, une semaine avant le Black Friday, certains paiements fractionnés et mini-crédits entrent dans un encadrement renforcé (information, publicité, vérification de solvabilité). Ça ne rend pas le crédit gratuit : regardez le montant total à rembourser avant de valider.
Les QR codes piégés
Le QR code a un défaut énorme : vous ne voyez pas l’adresse avant de scanner. Les escrocs l’utilisent dans de faux e-mails (« scannez pour récupérer votre bon de réduction »), sur des prospectus, ou en collant leur propre QR code par-dessus celui d’une affiche promotionnelle. On appelle ça le quishing (hameçonnage par QR code).
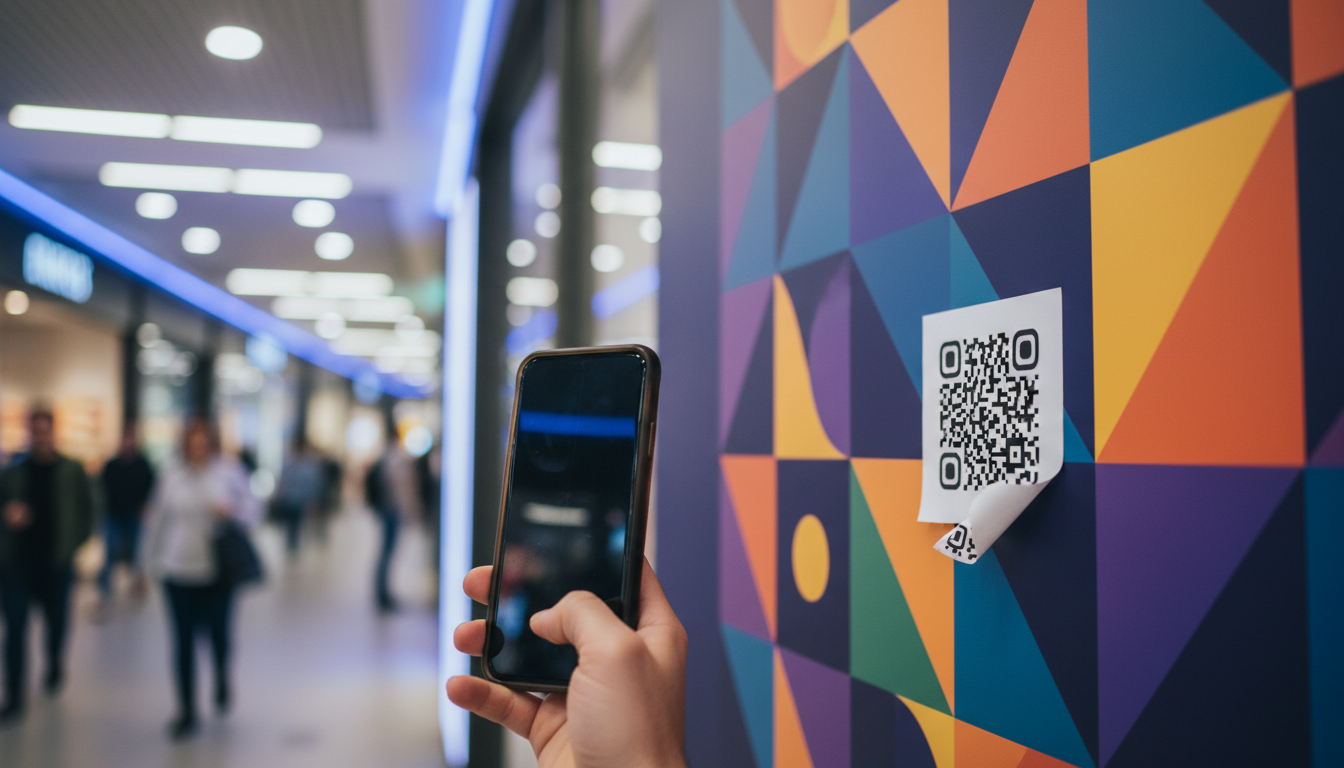
Petit conseil : après le scan, lisez l’adresse que votre téléphone affiche avant de l’ouvrir. Si elle ne correspond pas au site de la marque, n’allez pas plus loin. Et un QR code reçu par e-mail ne mérite jamais plus de confiance qu’un lien. J’explique le mécanisme en détail dans mon article sur le quishing.
Fausses applis et extensions « coupons »
Pendant le Black Friday fleurissent les applis « bons plans » et les extensions de navigateur qui promettent de trouver automatiquement les meilleurs codes promo. Le problème, c’est le prix réel de ce service. Une extension de coupons demande presque toujours l’autorisation de lire et modifier les données de tous les sites que vous visitez, pages de paiement comprises.
Même une extension honnête au départ peut mal tourner. Fin août 2026, les chercheurs de Socket ont dévoilé 19 extensions Chrome et Edge piégées. Plusieurs étaient saines au départ et sont devenues malveillantes après une simple mise à jour, dont cinq rachetées à leur développeur d’origine (changement de propriétaire), sans que les utilisateurs en soient avertis. Et sans aller jusqu’au malware, la polémique Honey (fin 2024), accusée de détourner les commissions d’affiliation des sites, a rappelé qu’une extension de coupons travaille d’abord pour son éditeur.
Ma position est simple : pas d’extension de coupons sur le navigateur où vous payez. Pour les applis, ne téléchargez que l’application officielle de l’enseigne, depuis le Play Store ou l’App Store, en vérifiant le nom de l’éditeur.
Le paiement hors plateforme : la sortie de secours des escrocs
Sur Vinted, Leboncoin ou Facebook Marketplace, l’arnaque commence presque toujours par la même phrase : « on peut faire ça en direct, ce sera plus simple ». Le vendeur propose un virement, un paiement PayPal entre proches, ou vous envoie un lien de paiement vers une fausse page aux couleurs de la plateforme.
Sortir de la plateforme, c’est perdre la protection acheteur : plus de médiation, plus de remboursement si le colis n’arrive pas. Règle d’or : on paie là où on a trouvé l’annonce, avec le bouton de la plateforme, et nulle part ailleurs.
Les réflexes de vérification avant de payer
Voilà pour les pièges. En pratique, ça donne quoi ? Voici ma check-list avant chaque achat sur un site que je ne connais pas :
- Tapez l’adresse vous-même ou ouvrez l’appli officielle, au lieu de cliquer sur le lien d’un e-mail, d’un SMS ou d’une publicité.
- Lisez le nom de domaine en entier, lettre par lettre, surtout sur mobile où la barre d’adresse est tronquée.
- Ouvrez les mentions légales : nom de la société, numéro SIREN ou SIRET, adresse, conditions de retour. Un SIREN se vérifie gratuitement sur l’annuaire officiel des entreprises.
- Cherchez des avis ailleurs que sur le site : tapez le nom de la boutique suivi de « arnaque » dans votre moteur de recherche.
- Comparez le prix avec deux ou trois enseignes connues. Un écart de 60 % sur un produit récent n’est pas une affaire, c’est un signal d’alarme.
- Payez par carte bancaire, jamais par virement, carte cadeau, coupon prépayé ou cryptomonnaie. La carte vous laisse un recours.
Pour un doute sur un message ou un site, Cybermalveillance.gouv.fr et son guichet 17Cyber donnent la marche à suivre selon votre situation.
Vous vous êtes fait avoir : que faire, dans l’ordre
Ça arrive, y compris à des gens très prudents. L’important, c’est d’agir dans l’heure.
- Faites opposition sur votre carte depuis l’application de votre banque, ou au serveur interbancaire 0 892 705 705, joignable 24 h/24.
- Contestez les paiements non autorisés auprès de votre banque, par écrit. La loi (article L133-24 du Code monétaire et financier) vous laisse jusqu’à 13 mois après le débit, mais plus vous attendez, plus c’est compliqué. Attention : si vous avez validé le paiement vous-même avec le code reçu par SMS, la banque pourra discuter le remboursement.
- Signalez l’usage frauduleux de votre carte sur Perceval, le service en ligne accessible depuis service-public.fr.
- Portez plainte : en ligne via Thésée pour une escroquerie sur Internet, ou au commissariat et à la gendarmerie. Gardez des captures d’écran du site, des messages et des paiements.
- Signalez selon le cas : le SMS au 33700, l’e-mail à Signal Spam, le commerçant qui triche sur ses prix ou ne livre pas sur Signal Conso, et le faux site sur Pharos (internet-signalement.gouv.fr).
- Changez vos mots de passe si vous avez saisi vos identifiants sur le faux site, à commencer par celui de votre messagerie.
Dernier piège, et pas le moindre : dans les jours qui suivent, un faux « conseiller bancaire » peut vous appeler pour « annuler la fraude ». C’est l’escroc qui revient chercher le reste. Je décris ce scénario dans mon article sur le vishing. Et si vous avez seulement cliqué sans rien saisir, voyez comment limiter les dégâts après un lien suspect.
Ce que je ferais à votre place
- Ne cliquez sur aucun lien de promo ou de livraison reçu par SMS ou e-mail entre le 19 et le 30 novembre : passez par l’appli ou le site tapé à la main.
- Vérifiez l’historique de prix avant d’acheter un produit cher, et signalez les faux prix barrés sur Signal Conso.
- Payez uniquement par carte, sur la plateforme où vous avez trouvé l’offre.
Ma reco si je ne devais en garder qu’une : une promo qui vous presse est une promo qui vous piège. Les vraies bonnes affaires du Black Friday seront encore là dans dix minutes, le temps de vérifier l’adresse du site.
Foire aux questions
Lisez le nom de domaine lettre par lettre, puis ouvrez les mentions légales : une vraie boutique affiche une société, un numéro SIREN et une adresse. Tapez ensuite le nom du site suivi de « arnaque » dans votre moteur de recherche. Une remise énorme sur toute la boutique ou un paiement par virement ou carte cadeau doit vous faire fuir.
Non. Le cadenas indique seulement que la connexion entre votre navigateur et le site est chiffrée. Les faux sites obtiennent eux aussi un certificat HTTPS gratuit en quelques minutes. Vérifiez plutôt le nom de domaine exact et les mentions légales.
Le Black Friday 2026 tombe le vendredi 27 novembre et le Cyber Monday le lundi 30 novembre. Amazon lance sa Black Friday Week dès le jeudi 19 novembre. C’est sur cette période que les faux SMS de livraison et les faux sites se multiplient.
Pas forcément, mais elle mérite une vérification. Le prix barré doit être le prix le plus bas pratiqué par le vendeur dans les 30 jours précédant la réduction. Si un comparateur montre que le prix « avant » n’a jamais existé, signalez la promo sur Signal Conso.
Ne cliquez pas sur le lien. Ouvrez l’application du transporteur ou son site, tapé à la main, et saisissez le numéro de suivi de votre commande. Si le SMS vous demande de payer via un lien pour livrer le colis, c’est une arnaque : transférez-le au 33700.
Faites opposition tout de suite, depuis l’application de votre banque ou au 0 892 705 705, joignable 24 h/24. Surveillez ensuite vos relevés et contestez par écrit tout paiement que vous n’avez pas autorisé. Et méfiez-vous du faux conseiller bancaire qui rappellerait pour « annuler la fraude ».
Pour un paiement que vous n’avez pas autorisé, la banque doit en principe rembourser, à condition de le contester sans tarder et au plus tard dans les 13 mois. Si vous avez validé vous-même le paiement avec le code reçu par SMS, elle peut invoquer une négligence et refuser : faites quand même la démarche, par écrit.
Pour un achat en ligne auprès d’un professionnel, vous disposez en principe de 14 jours de rétractation à compter de la réception du produit, sans avoir à vous justifier. Ce droit ne s’applique pas entre particuliers, sur Vinted ou Leboncoin par exemple.


Commentaires
Laisser un commentaire